보안 면접에서 취약점 이름은 외웠는데 프로젝트 질문에 답이 막히나요. 순위 암기만으로는 어떤 요청을 막았는지 설명하기 어렵습니다.
위험, 방어 위치, 확인한 테스트를 한 묶음으로 준비하세요. 아래 질문은 공식 기출이 아니라 프로젝트 설명을 연습하기 위한 예시입니다.
2021과 2025 차이를 설계로 설명해요
OWASP Top 10 2025는 웹 애플리케이션 보안 위험을 다루는 자료입니다. 오늘 발표된 새 자료라는 전제로 설명할 필요는 없어요.
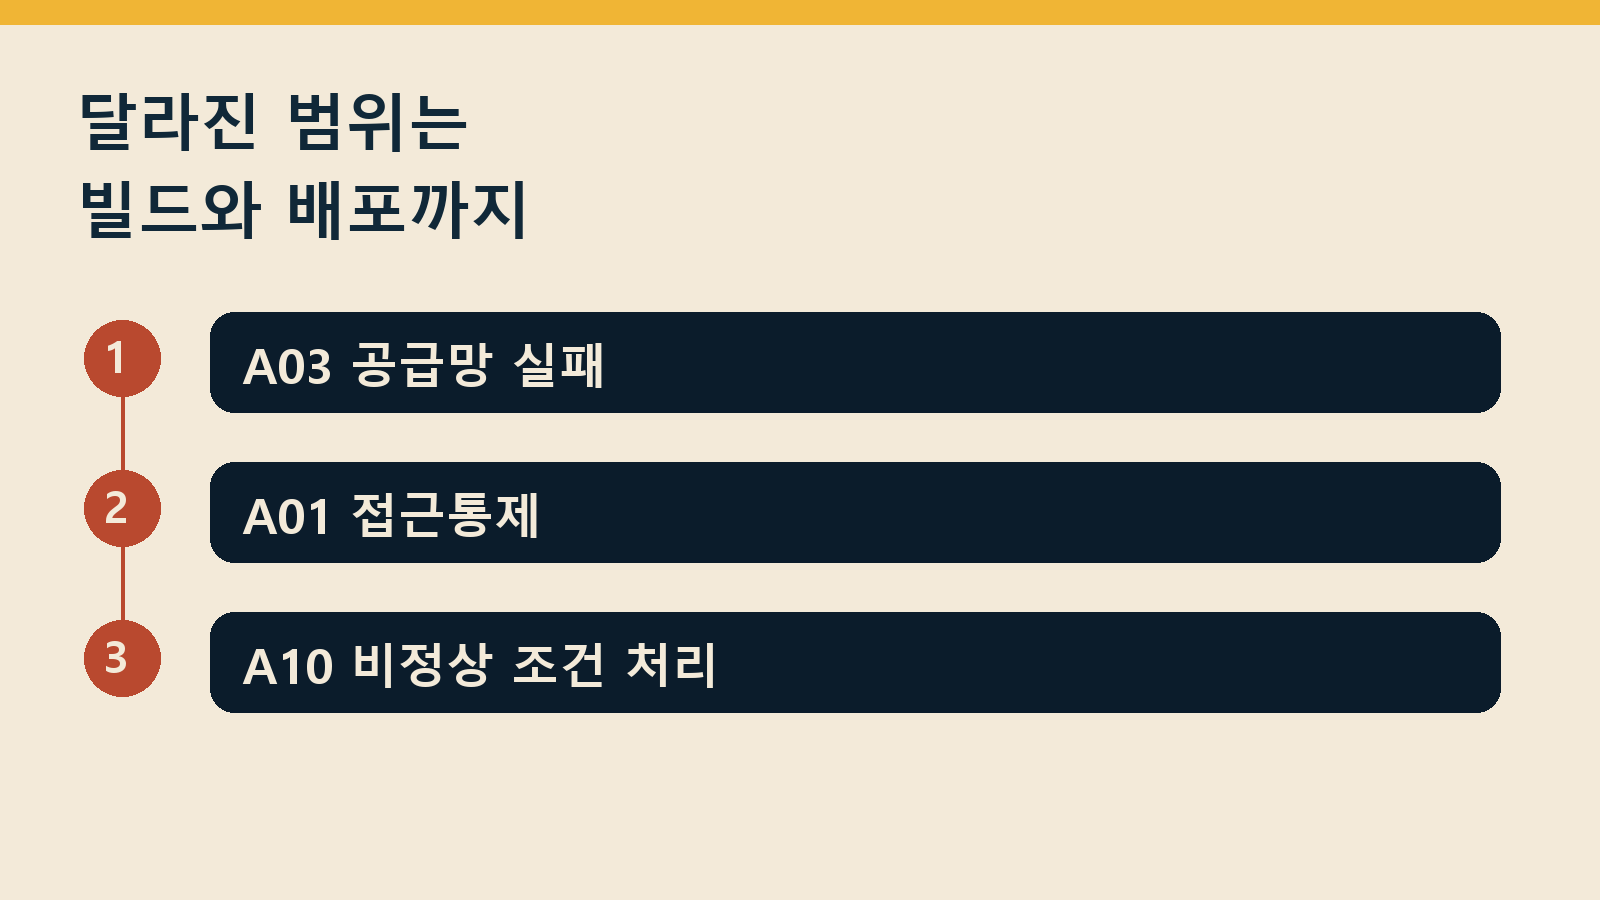
OWASP 2021 2025 차이에서는 공급망 범위의 확대를 짚어보세요. 2025의 A03은 소프트웨어 공급망 실패를 다룹니다.
기존 취약하고 오래된 구성요소 항목에서 범위가 넓어졌습니다. 라이브러리뿐 아니라 빌드와 배포 과정도 설명해야 해요.
접근통제 실패는 2025에서도 A01입니다. 새 A10은 비정상 조건 처리 문제를 다루므로 오류 상황의 기본 동작도 점검해보세요.
예상 질문은 업데이트한 의존성을 어떻게 확인했느냐입니다. 실제 변경 내역과 테스트를 보여줄 수 있는 부분부터 답변을 준비하면 됩니다.
다른 사람의 데이터 요청을 막았나요
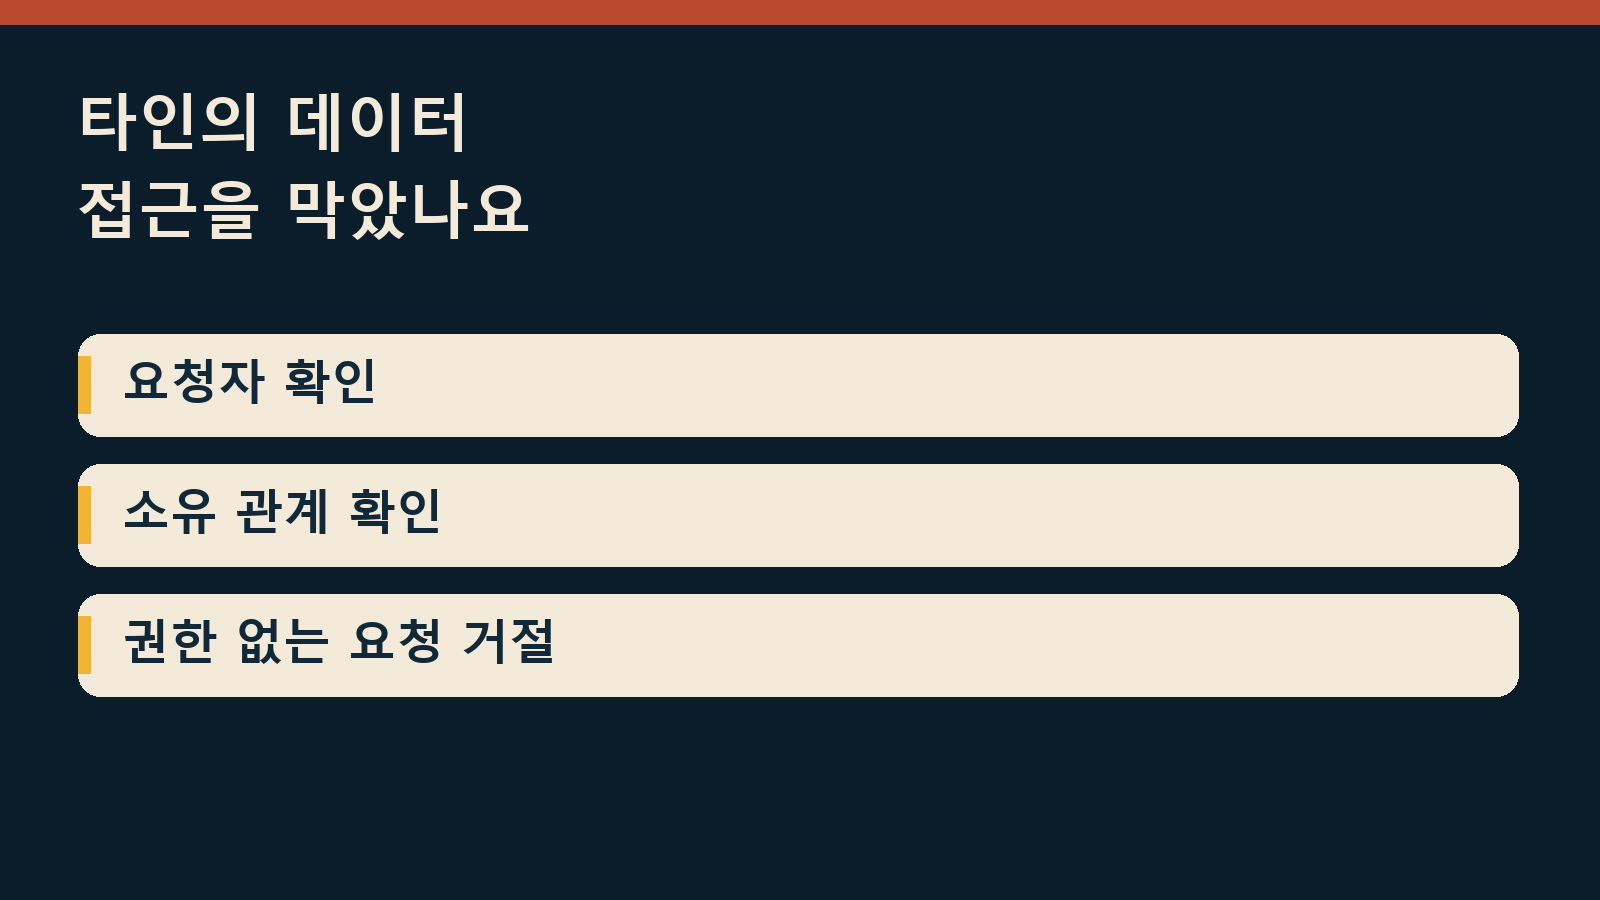
접근통제 취약점 질문에는 타인의 데이터 접근을 막는 흐름을 설명해보세요. 로그인한 사용자라도 모든 데이터에 접근해도 되는 것은 아니에요.
인증과 권한 확인을 나눠 설명하세요. 인증은 누구인지 확인하는 일이고 권한 검사는 그 요청을 허용할지 판단하는 일입니다.
연습 질문은 주문 번호를 바꾸면 다른 사람의 주문이 보이느냐입니다. 본인의 서비스에 맞게 게시글이나 파일 요청으로 바꿔보세요.
예시 방어는 서버에서 요청자와 데이터의 소유 관계를 확인하는 방식입니다. 화면의 버튼만 숨기는 것으로 답변을 끝내지 마세요.
확인 예시로 다른 사용자 계정의 요청과 권한 없는 요청을 들 수 있어요. 실제로 테스트하지 않았다면 수행한 것처럼 말하지는 마세요.
의존성부터 배포 권한까지 살펴봐요
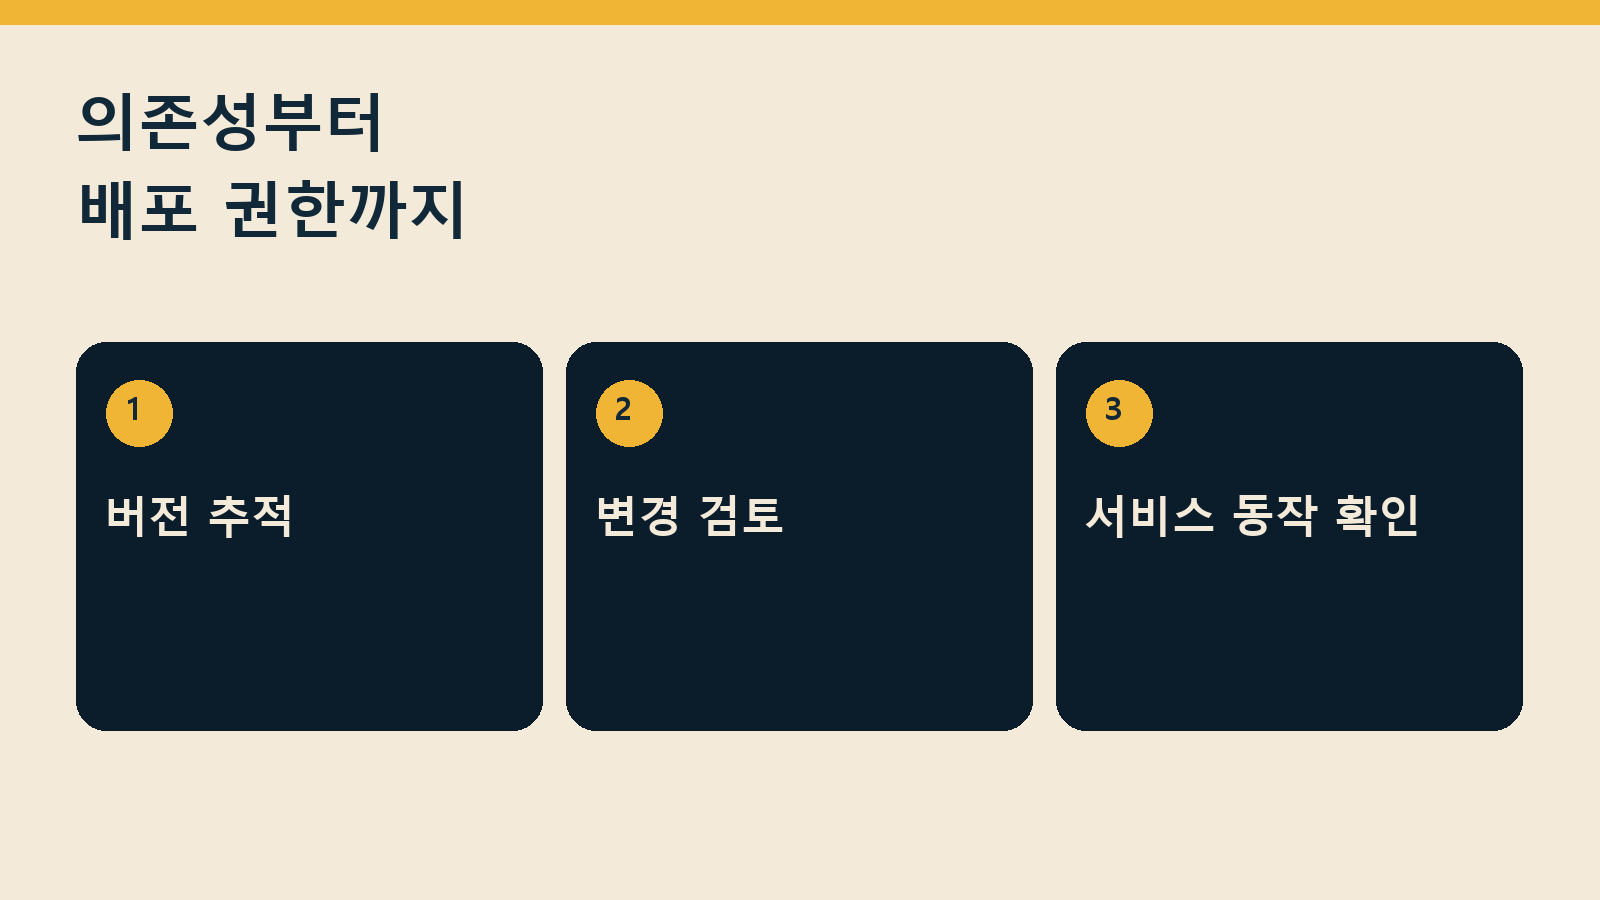
소프트웨어 공급망 보안은 외부 코드의 이름만 나열하는 답변으로 끝내기 어렵습니다. 사용하는 버전과 업데이트 경로를 함께 설명해보세요.
OWASP는 직접 쓰는 구성요소와 간접 의존성의 버전 추적을 강조합니다. 빌드·배포 시스템의 권한도 점검 대상입니다.
연습 질문은 패키지를 업데이트했을 때 무엇을 검증하느냐입니다. 본인이 쓰는 도구의 검사 결과와 테스트 범위를 연결하면 됩니다.
배포 비밀값에 누가 접근할 수 있는지도 설명해보세요. 실제 프로젝트에서 설정한 권한과 변경 검토 절차를 기준으로 답하면 좋아요.
도구가 경고했다고 즉시 안전해지는 것은 아닙니다. 위험을 검토하고 버전을 바꾼 뒤 서비스 동작을 확인한 과정까지 말해보세요.
실패 상황의 동작을 답변에 넣어요
백엔드 보안면접에서는 정상 요청 외에 실패 상황을 준비해보세요. 접근 권한을 확인하는 과정이 실패하면 어떻게 처리하는지 묻는 질문입니다.
검사 실패를 허용으로 바꾸지 않는 설계가 중요합니다. 예외가 났을 때 요청을 통과시키는 동작은 별도로 점검해야 해요.
답변 연습 틀은 위험한 요청, 서버의 판단, 거절 동작, 테스트입니다. 이 틀은 공식 채점 기준이 아니라 설명을 구체화하는 도구예요.
구현한 내용과 앞으로 개선할 내용을 나눠 말하세요. 아직 없는 로그 경보나 의존성 검사를 이미 운영한다고 표현하면 안 됩니다.
프로젝트에서 권한 거절 테스트 하나를 골라 설명해보세요. 무엇을 입력했고 무엇이 나와야 했는지 말할 수 있으면 답변이 구체적이 됩니다.
지금 할 일
본인 프로젝트에서 접근통제와 의존성 관리 사례를 하나씩 고르세요. 실제 구현한 방어와 확인한 테스트만 연결해서 답변을 연습해보면 됩니다.